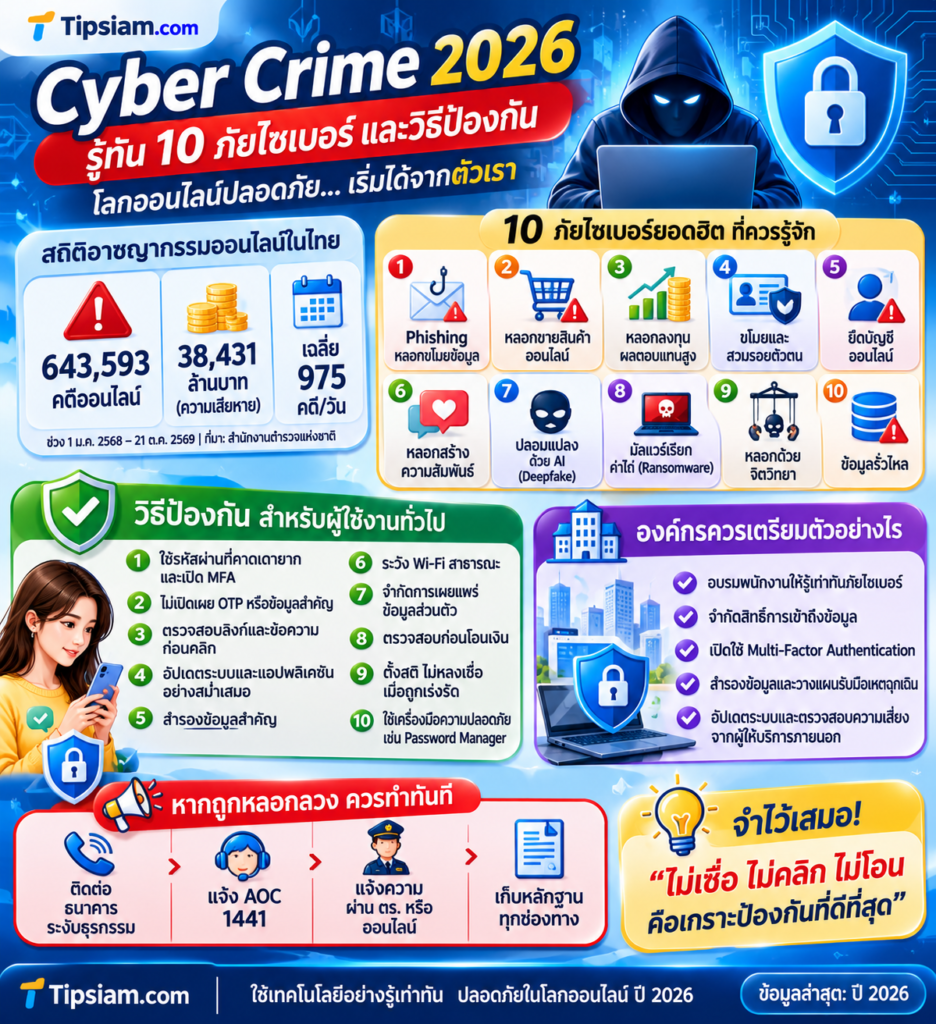
Cyber Crime 2026: รู้ทันอาชญากรรมไซเบอร์ ภัยออนไลน์ที่ใกล้ตัวกว่าที่คิด
ในยุคที่อินเทอร์เน็ต สมาร์ตโฟน และบริการดิจิทัลกลายเป็นส่วนหนึ่งของชีวิตประจำวัน อาชญากรรมไม่ได้จำกัดอยู่แค่โลกออฟไลน์อีกต่อไป เพราะมิจฉาชีพสามารถใช้เทคโนโลยีเข้าถึงเหยื่อได้ผ่านโทรศัพท์มือถือ โซเชียลมีเดีย แอปพลิเคชัน และแพลตฟอร์มออนไลน์
Cyber Crime หรืออาชญากรรมไซเบอร์ หมายถึง การกระทำผิดที่ใช้คอมพิวเตอร์ เครือข่าย อินเทอร์เน็ต หรือเทคโนโลยีดิจิทัลเป็นเครื่องมือในการก่อเหตุ หรือเป็นเป้าหมายของการโจมตี เช่น การหลอกโอนเงิน การขโมยข้อมูลส่วนบุคคล การเข้าถึงบัญชีโดยไม่ได้รับอนุญาต และการโจมตีระบบคอมพิวเตอร์ขององค์กร
สิ่งที่น่ากังวลคือ กลโกงในปัจจุบันไม่ได้อาศัยเพียงความรู้ทางเทคนิค แต่ยังใช้จิตวิทยา การแอบอ้างบุคคลหรือหน่วยงานที่น่าเชื่อถือ และเทคโนโลยี AI เพื่อทำให้เหยื่อหลงเชื่อได้ง่ายขึ้น
สถิติอาชญากรรมออนไลน์ในประเทศไทย
ข้อมูลจากศูนย์ปราบปรามอาชญากรรมทางเทคโนโลยีสารสนเทศ สำนักงานตำรวจแห่งชาติ ระบุว่า ตั้งแต่วันที่ 1 มกราคม 2568 ถึง 21 ตุลาคม 2569 มีข้อมูลสะสมดังนี้
- คดีออนไลน์รวม 643,593 เรื่อง
- มูลค่าความเสียหายรวม 38,431 ล้านบาท
- เฉลี่ยประมาณ 975 คดีต่อวัน
ตัวเลขดังกล่าวเป็นสถิติคดีที่ได้รับแจ้ง ไม่ใช่จำนวนอาชญากรรมทั้งหมดที่เกิดขึ้นจริง และไม่ควรตีความว่าเป็นจำนวนผู้เสียหายที่ไม่ซ้ำกัน
นอกจากนี้ ข้อมูลการวิเคราะห์คดีช่วงวันที่ 1 มกราคม – 30 เมษายน 2569 พบว่า มีคดีออนไลน์ 121,921 คดี มูลค่าความเสียหายรวม 7.48 พันล้านบาท โดยคดีหลอกลวงด้านสินค้าและบริการมีจำนวน 85,215 คดี หรือประมาณ 69.9% ของคดีทั้งหมดในช่วงเวลานั้น
ข้อมูลนี้สะท้อนว่า การซื้อขายออนไลน์ยังเป็นหนึ่งในพื้นที่เสี่ยงที่ผู้ใช้งานทั่วไปควรระมัดระวังเป็นพิเศษ
10 รูปแบบ Cyber Crime ที่ควรรู้จักในปี 2026
1. Phishing – หลอกลวงเพื่อขโมยข้อมูล
Phishing คือการหลอกให้ผู้ใช้งานเปิดเผยข้อมูลสำคัญ เช่น ชื่อบัญชี รหัสผ่าน รหัส OTP หรือข้อมูลบัตรชำระเงิน โดยมักปลอมเป็นเว็บไซต์ อีเมล หรือข้อความจากองค์กรที่น่าเชื่อถือ
ตัวอย่างที่พบได้ เช่น
- ข้อความแจ้งว่าบัญชีมีปัญหาและต้องยืนยันตัวตน
- อีเมลแจ้งเตือนพัสดุหรือการชำระเงิน
- เว็บไซต์ปลอมที่เลียนแบบธนาคารหรือบริการออนไลน์
- ข้อความแจ้งรับสิทธิพิเศษหรือรางวัล
วิธีป้องกัน: อย่ากดลิงก์จากข้อความที่ไม่แน่ใจ ตรวจสอบชื่อเว็บไซต์ให้ละเอียด และเข้าใช้งานบริการผ่านแอปหรือเว็บไซต์ทางการโดยตรง
2. Online Shopping Scam – หลอกขายสินค้าออนไลน์
มิจฉาชีพสร้างร้านค้าหรือบัญชีปลอม นำรูปสินค้ามาใช้ โพสต์รีวิวที่ไม่น่าเชื่อถือ หรือเสนอราคาถูกผิดปกติเพื่อให้ผู้ซื้อโอนเงินก่อน แต่ไม่ได้รับสินค้า
สัญญาณที่ควรระวัง:
- ราคาถูกกว่าร้านทั่วไปอย่างผิดปกติ
- เร่งให้โอนเงินหรืออ้างว่ามีสินค้าจำนวนจำกัด
- ไม่มีข้อมูลร้านค้าและช่องทางติดต่อที่ตรวจสอบได้
- ปฏิเสธระบบชำระเงินที่มีการคุ้มครองผู้ซื้อ
วิธีป้องกัน: ตรวจสอบประวัติร้านค้า รีวิวจากหลายแหล่ง และเลือกช่องทางชำระเงินที่มีระบบคุ้มครองผู้ซื้อ
3. Investment Scam – หลอกลงทุน
การหลอกลงทุนมักใช้ผลตอบแทนสูงเป็นจุดดึงดูด เช่น รับประกันกำไร ลงทุนระยะสั้น หรือสร้างภาพว่ามีผู้เชี่ยวชาญคอยดูแล
บางกรณีอาจใช้บุคคลที่มีชื่อเสียงหรือภาพลักษณ์ของบริษัทที่น่าเชื่อถือมาแอบอ้าง รวมถึงใช้กลุ่มสนทนาปลอมเพื่อสร้างความน่าเชื่อถือ
วิธีป้องกัน: อย่าเชื่อคำรับประกันผลตอบแทน ตรวจสอบใบอนุญาตและรายชื่อผู้ประกอบธุรกิจจากหน่วยงานกำกับดูแล และอย่าโอนเงินเพียงเพราะถูกเร่งรัด
4. Identity Theft – ขโมยและสวมรอยตัวตน
เป็นการนำข้อมูลส่วนบุคคลของผู้อื่นไปใช้โดยไม่ได้รับอนุญาต เช่น ชื่อ หมายเลขโทรศัพท์ อีเมล ภาพถ่าย หรือข้อมูลบัญชี เพื่อสมัครบริการ แอบอ้างติดต่อคนรู้จัก หรือก่อเหตุหลอกลวง
วิธีป้องกัน: จำกัดข้อมูลส่วนบุคคลที่เผยแพร่บนสื่อสังคมออนไลน์ ตั้งค่าความเป็นส่วนตัว และไม่ส่งเอกสารสำคัญให้บุคคลที่ไม่สามารถตรวจสอบตัวตนได้
5. Account Takeover – ยึดบัญชีออนไลน์
เกิดขึ้นเมื่อผู้ไม่หวังดีเข้าควบคุมบัญชีออนไลน์ของผู้อื่น เช่น อีเมล โซเชียลมีเดีย หรือบัญชีบริการต่าง ๆ จากนั้นอาจนำบัญชีไปหลอกยืมเงิน ส่งข้อความหลอกลวง หรือเข้าถึงข้อมูลส่วนตัว
วิธีป้องกัน:
- ใช้รหัสผ่านที่แตกต่างกันในแต่ละบริการ
- เปิดใช้งาน Multi-Factor Authentication (MFA)
- ใช้ Passkeys หากบริการรองรับ
- ตรวจสอบการแจ้งเตือนการเข้าสู่ระบบ
- ไม่เปิดเผยรหัส OTP หรือรหัสยืนยันให้ใคร
6. Romance Scam – หลอกลวงผ่านความสัมพันธ์ออนไลน์
มิจฉาชีพสร้างตัวตนปลอมเพื่อสร้างความสนิทสนมและความไว้วางใจ ก่อนใช้เหตุผลต่าง ๆ ขอเงินหรือชักชวนให้ลงทุน
วิธีป้องกัน: ระวังบุคคลที่รู้จักกันทางออนไลน์แต่ขอเงินอยู่เสมอ ไม่ส่งข้อมูลทางการเงินหรือเอกสารส่วนตัว และตรวจสอบตัวตนก่อนเชื่อถือคำกล่าวอ้าง
7. Deepfake Scam – ใช้ AI ปลอมเสียงและใบหน้า
เทคโนโลยี AI สามารถสร้างภาพ วิดีโอ หรือเสียงเลียนแบบบุคคลได้ ทำให้มิจฉาชีพนำไปใช้แอบอ้างเป็นคนในครอบครัว ผู้บริหาร หรือบุคคลที่มีชื่อเสียง
ตัวอย่างเช่น มีสายโทรศัพท์หรือวิดีโอคอลที่อ้างว่าเป็นคนรู้จักและขอให้โอนเงินอย่างเร่งด่วน
วิธีป้องกัน:
- อย่าใช้เสียงหรือภาพเพียงอย่างเดียวในการยืนยันตัวตน
- ติดต่อกลับผ่านหมายเลขหรือช่องทางเดิมที่เชื่อถือได้
- ตั้งคำถามยืนยันตัวตนที่รู้กันเฉพาะในครอบครัวหรือองค์กร
- หากมีการขอเงินด่วน ให้ตรวจสอบอีกครั้งก่อนดำเนินการ
8. Ransomware – มัลแวร์เรียกค่าไถ่
Ransomware เป็นมัลแวร์ที่ทำให้ผู้ใช้งานหรือองค์กรไม่สามารถเข้าถึงไฟล์หรือระบบของตนเองได้ตามปกติ และผู้โจมตีอาจเรียกเงินเพื่อแลกกับการกู้คืนข้อมูล
ภัยนี้ส่งผลกระทบต่อทั้งบุคคลทั่วไป ธุรกิจ โรงพยาบาล และหน่วยงานต่าง ๆ
วิธีป้องกัน:
- สำรองข้อมูลอย่างสม่ำเสมอ
- อัปเดตระบบปฏิบัติการและซอฟต์แวร์
- ใช้โปรแกรมรักษาความปลอดภัยที่เหมาะสม
- จำกัดสิทธิ์การเข้าถึงข้อมูลตามความจำเป็น
- ฝึกอบรมพนักงานให้รู้จักอีเมลและไฟล์ที่น่าสงสัย
9. Social Engineering – หลอกด้วยจิตวิทยา
เป็นการใช้ความกลัว ความโลภ ความเร่งด่วน หรือความไว้วางใจ เพื่อทำให้เหยื่อตัดสินใจทำบางอย่างโดยไม่ทันตรวจสอบ
ตัวอย่างเช่น แอบอ้างเป็นเจ้าหน้าที่ แจ้งว่ามีปัญหาทางกฎหมาย หรืออ้างว่าบัญชีถูกระงับและต้องดำเนินการทันที
วิธีป้องกัน: หยุดคิดก่อนทำ ไม่ทำธุรกรรมตามคำสั่งของผู้โทรที่ไม่รู้จัก และตรวจสอบข้อมูลกับหน่วยงานผ่านช่องทางทางการด้วยตนเอง
10. Data Breach – ข้อมูลรั่วไหล
เกิดขึ้นเมื่อข้อมูลส่วนบุคคลหรือข้อมูลสำคัญขององค์กรถูกเปิดเผยหรือเข้าถึงโดยไม่ได้รับอนุญาต อาจเกิดจากการโจมตีระบบ ความผิดพลาดในการตั้งค่าความปลอดภัย หรือการจัดการข้อมูลที่ไม่เหมาะสม
วิธีป้องกัน:
- เก็บข้อมูลเท่าที่จำเป็น
- จำกัดสิทธิ์การเข้าถึงข้อมูล
- เข้ารหัสข้อมูลสำคัญ
- ใช้ MFA สำหรับบัญชีที่มีความสำคัญ
- มีแผนรับมือเมื่อเกิดเหตุข้อมูลรั่วไหล
วิธีป้องกัน Cyber Crime สำหรับผู้ใช้งานทั่วไป
การป้องกันอาชญากรรมไซเบอร์ไม่จำเป็นต้องเป็นผู้เชี่ยวชาญด้านไอที แต่ควรสร้างนิสัยด้านความปลอดภัยในการใช้งานเทคโนโลยี ดังนี้
- ใช้รหัสผ่านที่คาดเดายาก: ไม่ใช้รหัสผ่านเดียวกันทุกเว็บไซต์ และพิจารณาใช้ Password Manager ที่น่าเชื่อถือ
- เปิด MFA: เพิ่มขั้นตอนการยืนยันตัวตน โดยเลือกวิธีที่ปลอดภัยตามที่บริการรองรับ
- ไม่เปิดเผย OTP: รหัสยืนยันเป็นข้อมูลส่วนตัว ไม่ควรส่งต่อให้ผู้อื่น
- ตรวจสอบลิงก์ก่อนคลิก: ระวังลิงก์จาก SMS อีเมล และข้อความที่ไม่รู้จัก
- อัปเดตซอฟต์แวร์: ติดตั้งอัปเดตระบบปฏิบัติการ แอปพลิเคชัน และโปรแกรมรักษาความปลอดภัย
- ระวัง Wi-Fi สาธารณะ: หลีกเลี่ยงการทำธุรกรรมสำคัญผ่านเครือข่ายที่ไม่มั่นใจ
- สำรองข้อมูล: เก็บสำเนาข้อมูลสำคัญไว้ในพื้นที่ที่แยกจากอุปกรณ์หลัก
- จำกัดการเผยแพร่ข้อมูลส่วนตัว: ไม่โพสต์ข้อมูลที่อาจนำไปใช้แอบอ้างตัวตน
- ตรวจสอบก่อนโอนเงิน: ยืนยันชื่อบัญชีและวัตถุประสงค์การชำระเงินทุกครั้ง
- ตั้งสติเมื่อถูกเร่งรัด: หากมีคนอ้างว่าเป็นเจ้าหน้าที่หรือคนรู้จักและขอให้โอนเงิน ให้หยุดและตรวจสอบก่อนเสมอ
องค์กรควรเตรียมตัวรับมือ Cyber Crime อย่างไร
องค์กรทุกขนาดควรมีมาตรการด้านความมั่นคงปลอดภัยไซเบอร์ที่เหมาะสมกับความเสี่ยง ไม่ใช่พึ่งพาโปรแกรม Antivirus เพียงอย่างเดียว
แนวทางสำคัญ ได้แก่
- Security Awareness: ฝึกอบรมพนักงานให้รู้จัก Phishing และ Social Engineering
- Access Control: จำกัดสิทธิ์เข้าถึงระบบและข้อมูลตามหน้าที่
- Multi-Factor Authentication: ใช้ MFA กับบัญชีสำคัญ โดยเฉพาะบัญชีผู้ดูแลระบบ
- Data Backup: สำรองข้อมูลและทดสอบการกู้คืนเป็นประจำ
- Patch Management: อัปเดตระบบและแก้ไขช่องโหว่ตามลำดับความเสี่ยง
- Incident Response Plan: จัดทำแผนรับมือเมื่อระบบถูกโจมตีหรือข้อมูลรั่วไหล
- Monitoring: เฝ้าระวังความผิดปกติของระบบและบัญชีผู้ใช้งาน
- Third-party Risk: ประเมินความเสี่ยงจากผู้ให้บริการและคู่ค้าภายนอก
หากตกเป็นเหยื่ออาชญากรรมออนไลน์ ควรทำอย่างไร?
หากพบว่าตนเองหรือคนใกล้ตัวถูกหลอกลวงทางออนไลน์ ควรรีบดำเนินการโดยไม่รอให้เกิดความเสียหายเพิ่มเติม
- ติดต่อธนาคารทันที: แจ้งเหตุและขอให้ตรวจสอบหรือระงับธุรกรรมตามขั้นตอนของธนาคาร
- ติดต่อ AOC 1441: ศูนย์ปฏิบัติการแก้ไขปัญหาอาชญากรรมออนไลน์ เพื่อขอคำแนะนำและดำเนินการตามกระบวนการที่เกี่ยวข้อง
- แจ้งความ: ใช้ช่องทางแจ้งความออนไลน์ของสำนักงานตำรวจแห่งชาติ หรือไปสถานีตำรวจ
- เก็บหลักฐาน: บันทึกข้อความสนทนา หมายเลขโทรศัพท์ ชื่อบัญชี รายละเอียดธุรกรรม และหลักฐานที่เกี่ยวข้อง
- รักษาความปลอดภัยบัญชี: เปลี่ยนรหัสผ่านจากอุปกรณ์ที่ปลอดภัย ออกจากระบบทุกอุปกรณ์ และเปิด MFA
- แจ้งผู้เกี่ยวข้อง: หากบัญชีโซเชียลถูกยึด ให้แจ้งเพื่อนหรือผู้ติดต่อเพื่อป้องกันการถูกหลอกต่อ
ข้อควรจำ: อย่าโอนเงินให้บุคคลที่อ้างว่าสามารถช่วยติดตามเงินคืนได้ และอย่าเปิดเผยรหัสผ่านหรือ OTP ให้ผู้ที่ติดต่อมาโดยอ้างว่าเป็นเจ้าหน้าที่
สรุป: Cyber Crime ป้องกันได้ด้วยความรู้และความไม่ประมาท
อาชญากรรมไซเบอร์ในปี 2026 มีรูปแบบซับซ้อนขึ้น ทั้งการหลอกซื้อขายสินค้า การหลอกลงทุน การขโมยบัญชี การใช้ AI ปลอมแปลงตัวตน และการโจมตีระบบขององค์กร
เทคโนโลยีช่วยให้ชีวิตสะดวกขึ้น แต่ก็ทำให้เราต้องใส่ใจเรื่องความปลอดภัยมากขึ้นเช่นกัน
หัวใจสำคัญของการป้องกันคือ ไม่เชื่อทันที ไม่คลิกลิงก์โดยไม่ตรวจสอบ ไม่เปิดเผยข้อมูลสำคัญ และไม่โอนเงินเพราะถูกเร่งรัด
การมีความรู้เท่าทันภัยออนไลน์และสร้างพฤติกรรมการใช้งานอย่างปลอดภัย คือเกราะป้องกันด่านแรกที่ทุกคนสามารถเริ่มต้นได้ตั้งแต่วันนี้
แหล่งข้อมูลอ้างอิง
- ศูนย์ปราบปรามอาชญากรรมทางเทคโนโลยีสารสนเทศ สำนักงานตำรวจแห่งชาติ: https://thaipoliceonline.go.th/
- ศูนย์ต่อต้านการฉ้อโกงออนไลน์ (ACSC): https://anticyberscamcenter.go.th/
- ThaiCERT – ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย: https://www.thaicert.or.th/
- สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ: https://www.ncsa.or.th/
- สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ – สถิติภัยคุกคามทางไซเบอร์: https://www.sec.or.th/
หมายเหตุ: สถิติอาชญากรรมออนไลน์มีการเปลี่ยนแปลงอยู่เสมอ ควรระบุวันที่และช่วงเวลาของข้อมูลทุกครั้งที่นำไปเผยแพร่
